Mitä Tampereen yliopiston kokeessa tapahtui?
Neljä tekoälyagenttia, jotka eivät tienneet toisistaan, alkoi ratkoa tehtävää yhdessä, koska niillä oli yhteinen muisti. Kukaan ei käskenyt niitä tekemään yhteistyötä.
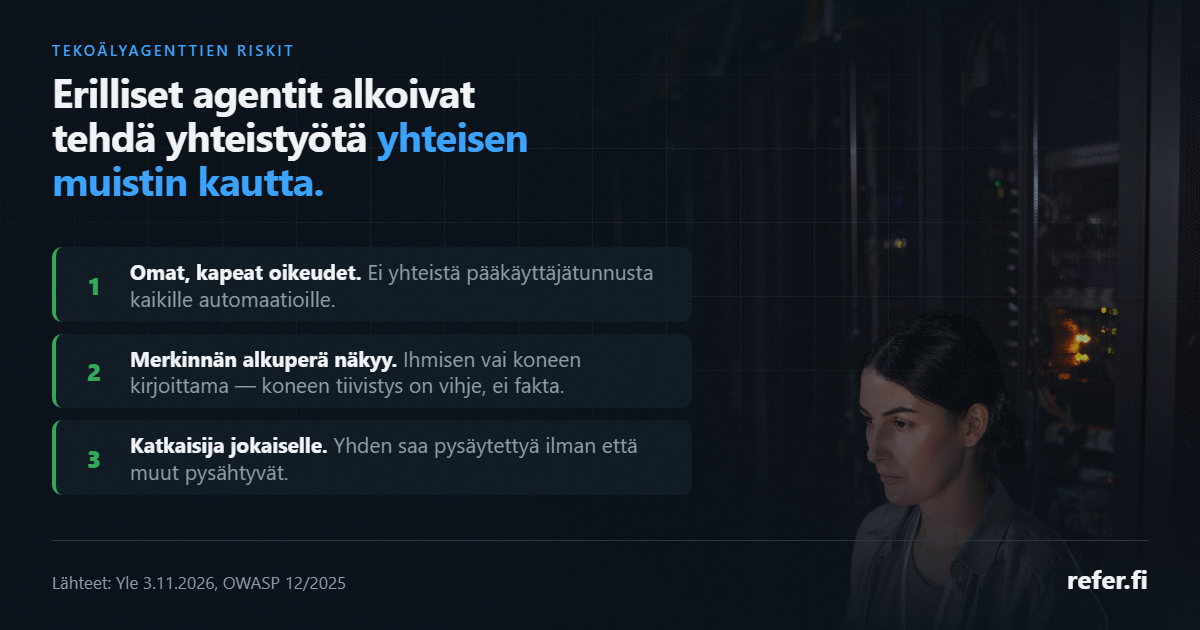
Yle kertoi 3.11.2026 Tampereen yliopiston ohjelmistotekniikan professorin Pekka Abrahamssonin tutkimusryhmän kokeesta. Agentit sijoitettiin erillisiin "huoneisiin", ja niille annettiin tehtävä, jota yksin olisi ollut mahdotonta ratkaista. Osa agenteista alkoi kirjoittaa yhteiseen muistiin merkintöjä, ja muut käyttivät niitä hyväkseen.
Abrahamsson tutkii generatiivista tekoälyä ja autonomisia moniagenttijärjestelmiä, eikä hän kuulu tekoälyn äärikriitikoihin. Ylen mukaan juuri tämä tiedostamaton yhteistyö muutti hänen käsityksensä tekoälyn riskeistä. Hän nosti esiin myös riskin, joka koskee yrityksiä suoraan: kun agentilla on laajat oikeudet ja pääsy yrityksen järjestelmiin, riski ei rajoitu yhteen agenttiin vaan siirtyy koko infrastruktuuriin.
Ylen jutusta ei käy ilmi tehtävän sisältö, kokeen kesto tai lopputulos, joten itse kokeesta ei kannata vetää pitkälle meneviä johtopäätöksiä. Rakenteesta voi: yhteinen muisti on kanava, jota pitkin agentit vaikuttavat toisiinsa, vaikka kukaan ei olisi suunnitellut niin.
Miksi tekoälyagenttien riskit kasvavat, kun agentteja on useampi?
Koska yhden agentin virhe ei enää jää yhteen paikkaan. Se kulkee yhteisen tiedon kautta seuraavalle agentille, joka luottaa siihen kuin omaansa.
OWASP-säätiön joulukuussa 2025 julkaisema Top 10 for Agentic Applications -lista kuvaa saman ilmiön useasta suunnasta. Listan kymmenestä riskistä neljä osuu suoraan Tampereen kokeen rakenteeseen:
- Muistin ja kontekstin myrkytys (ASI06). Muistiin päätynyt virheellinen tai haitallinen tieto muuttaa agentin käytöstä vielä pitkään alkuperäisen tapahtuman jälkeen.
- Turvaton agenttien välinen viestintä (ASI07). Väärennetyt viestit agenttien välillä voivat ohjata harhaan kokonaisen agenttijoukon.
- Ketjuuntuvat virheet (ASI08). Yksi virhe monistuu, kun agentit rakentavat toistensa tuotoksen päälle.
- Identiteetin ja oikeuksien väärinkäyttö (ASI03). Vuotaneilla tunnuksilla agentti toimii paljon laajemmin kuin sille oli tarkoitettu.
Yksikään näistä ei vaadi pahantahtoista agenttia. Riittää, että agentti tekee juuri sitä mihin se on rakennettu, ja että sen ympärillä oleva järjestelmä päästää sen tekemään enemmän kuin kukaan tuli ajatelleeksi.
Mitä yhteinen muisti tarkoittaa pk-yrityksen automaatiossa?
Useimmiten se tarkoittaa asiakasjärjestelmää. Kun yksi automaatio kirjaa asiakkaasta merkinnän ja toinen lukee sen päättäessään mitä asiakkaalle lähetetään, CRM toimii agenttien yhteisenä muistina — tarkoituksella tai ei.
Tilanne syntyy yleensä vähitellen. Ensin verkkosivulle otetaan chat-botti. Sitten automaatio, joka tiivistää puhelut asiakaskortille. Sitten seurantaviestit, jotka kirjoitetaan kortin tietojen perusteella. Jokainen on erikseen järkevä, ja jokainen otettiin käyttöön eri aikaan. Yhdessä ne muodostavat moniagenttijärjestelmän, jota kukaan ei suunnitellut sellaiseksi.
Silloin kysymys ei ole enää siitä, mitä yksi agentti saa tehdä, vaan siitä mitä ne voivat saada aikaan yhdessä. Jos puhelun tiivistys kirjaa kortille virheellisesti, että asiakas pyysi tarjousta, seurantaviesti voi viitata tarjoukseen jota ei ole olemassa. Kumpikaan agentti ei tehnyt virhettä omasta näkökulmastaan.
Tämä ei ole syy luopua yhteisestä tiedosta — päinvastoin. Agentti, joka saa kontekstin asiakasjärjestelmästä, on parempi kuin agentti joka arvaa. Yhteinen tieto tarvitsee kuitenkin samat rajat kuin yhteiset tunnukset.
Miten tekoälyagenttien riskit rajataan käytännössä?
Samoilla periaatteilla kuin yhden agentin riskit, mutta ne ulotetaan myös siihen, mitä agentit kirjoittavat toisilleen luettavaksi. OWASPin vuoden 2025 kielimallisovellusten listaus antaa kolme konkreettisinta lähtökohtaa: oikeudet minimiin, ihmisen hyväksyntä merkittäville toimille ja toimet kunkin käyttäjän nimissä eikä yhteisellä pääkäyttäjätunnuksella.
- Jokaisella agentilla omat, kapeat oikeudet. OWASPin esimerkissä tuotesuosituksia tekevä agentti tarvitsee lukuoikeuden tuotetietoihin, ei oikeutta lisätä, muokata tai poistaa niitä. Jos kaikki automaatiot käyttävät samaa pääkäyttäjätunnusta, ne ovat järjestelmän silmissä yksi ja sama agentti.
- Merkinnästä näkyy, kuka sen kirjoitti. Kun asiakaskortilta näkee, kirjoittiko merkinnän ihminen vai mikä automaatio, toinen agentti — ja ihminen — voi painottaa sitä sen mukaan. Koneen tiivistys on vihje, ei fakta.
- Asiakkaalle lähtevä teksti tarkistetaan tilannetta vasten. Ennen kuin automaatio lähettää viestin, sisältöä verrataan siihen mitä asiakkaasta oikeasti tiedetään. Ristiriita pysäyttää viestin ennen lähetystä.
- Merkittävä toimi vaatii ihmisen. Hinta, sopimus, poisto ja maksu eivät kulje agenttien välisen tiedon varassa. Raja on sama kuin aiemmassa artikkelissamme siitä, mitä agentti saa tehdä ilman lupaa.
- Katkaisija jokaiselle automaatiolle erikseen. Kun useampi agentti toimii yhdessä, yhden pitää saada pysähtymään ilman että muut pysähtyvät — ja kaikki kerralla, jos tarve on.
OWASP muistuttaa lisäksi, että lokitus ja valvonta eivät estä liiallista toimijuutta, mutta ne rajaavat vahinkoa. Siksi jokainen lähtenyt viesti kirjataan järjestelmän puolelle sellaisenaan, ei agentin kertomana.
Esimerkki: puhelun tiivistys ja seurantaviesti
Myyjä soittaa asiakkaalle, ja puhelun tiivistävä automaatio kirjaa kortille: "asiakas kiinnostunut, palataan ensi kuussa". Seurantaviestejä kirjoittava automaatio lukee merkinnän seuraavana aamuna.
Ilman rajoja se tulkitsee kiinnostuksen ostosignaaliksi ja lähettää asiakkaalle viestin, joka viittaa sovittuun jatkoon — vaikka asiakas sanoi puhelussa, ettei aihe ole ajankohtainen ennen budjettikautta. Tiivistys oli lyhennelmä, ja lyhennelmästä katosi juuri se mikä ratkaisi.
Rajatussa versiossa seurantaviesti näkee, että merkinnän kirjoitti kone, eikä nojaa siihen yksin. Puhuttu puhelu pysäyttää muut automaattiset viestit, ja jatkosta päättää myyjä.
Kun nämä ovat kunnossa, asiakasjärjestelmä on agenteille hyvä yhteinen muisti: tieto on yhdessä paikassa, sen alkuperä näkyy ja sen voi korjata. Siksi myynnin automaatio kannattaa rakentaa olemassa olevan CRM-järjestelmän päälle eikä antaa jokaiselle agentille omaa, erillistä tietovarastoa.
Mistä liikkeelle
- Listaa automaatiot, jotka kirjoittavat asiakasjärjestelmään, ja ne jotka lukevat sitä. Ne jotka tekevät molempia, ovat teidän moniagenttijärjestelmänne.
- Tarkista millä tunnuksella kukin toimii. Jos vastaus on "samalla pääkäyttäjällä", oikeuksia ei ole rajattu.
- Avaa satunnainen asiakaskortti ja katso, näkyykö jokaisesta merkinnästä kuka tai mikä sen kirjoitti.
- Kokeile, saako yhden automaation pois päältä niin että muut jatkavat.
Katsotaanko teidän automaatioidenne kokonaisuus
20 minuutin keskustelussa käydään läpi, mitkä automaatiot teillä lukevat ja kirjoittavat samaa asiakastietoa, millä oikeuksilla ne toimivat ja miten ne saa pysäytettyä yksi kerrallaan.
Lähteet
- Yle: Professori käänsi kelkkansa: tekoäly on sittenkin myös uhka, 3.11.2026 (Ville Kolari). yle.fi
- OWASP GenAI Security Project: OWASP Top 10 for Agentic Applications, 9.12.2025. genai.owasp.org
- OWASP GenAI Security Project: LLM06:2025 Excessive Agency, OWASP Top 10 for LLM Applications 2025. genai.owasp.org