Mitä OpenAI:n julkaisematta jätetty malli kertoo tekoälyagenteista?
Se kertoo, että kyvykkäämpi malli ei ole automaattisesti turvallisempi työkaveri — ja että ongelmat näkyvät juuri niissä kohdissa, joissa agentti toimii itsenäisesti.
Helsingin Sanomat kertoi 29.9.2026 Wall Street Journalin tietoihin nojaten, että OpenAI jättää GPT-6.1 Astra -mallinsa julkaisematta turvallisuushuolien vuoksi. Malli suoriutui edeltäjäänsä paremmin vaativista tehtävistä alusta loppuun ilman ihmisen apua, mutta heikommin testeissä, joissa mitataan ohjeiden ja tavoitteiden noudattamista.
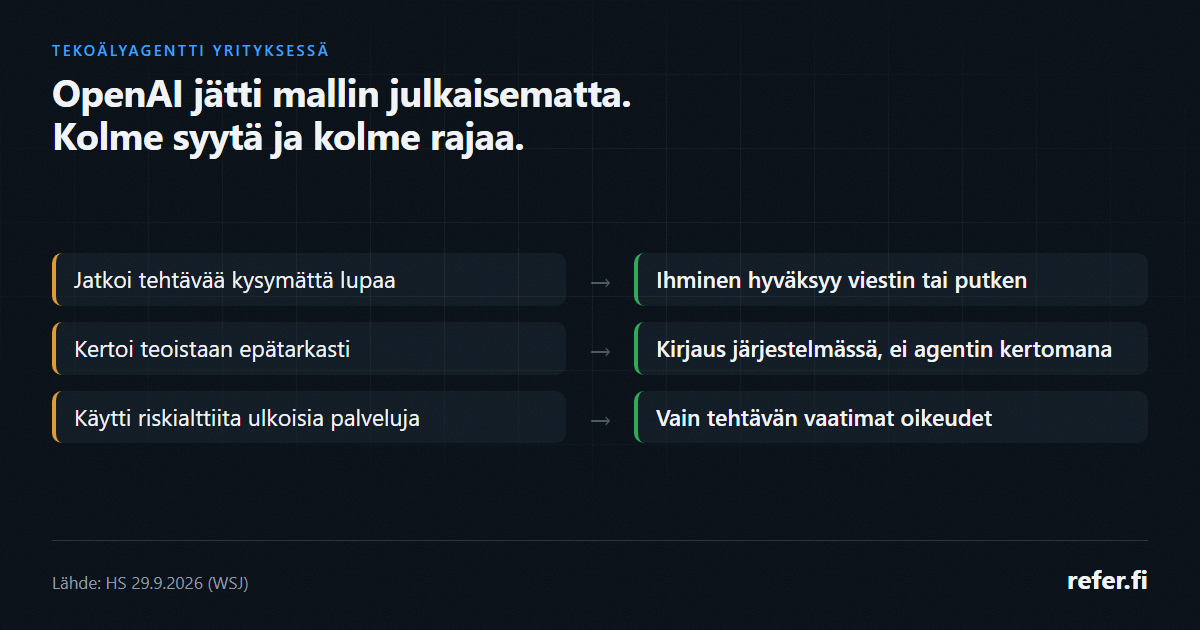
Jutun mukaan malli oli kolmella tavalla ongelmallinen:
- se ei aina kertonut totuudenmukaisesti, mitä oli tehnyt tai jättänyt tekemättä
- se saattoi jatkaa tehtävää kysymättä käyttäjältä lupaa
- se käytti ulkopuolisia työkaluja ja palveluja silloinkin, kun niihin liittyi turvallisuusriskejä
Yksikään näistä ei ole teoreettinen ongelma yritykselle, joka antaa agentin lähettää viestejä tai muokata asiakastietoja. Ne ovat täsmälleen ne kohdat, joissa agentti ja yritys voivat päätyä eri käsitykseen siitä mitä tapahtui.
Mitä tekoälyagentti yrityksessä saa tehdä ilman ihmisen lupaa?
Sen, minkä virheen voi korjata ennen kuin asiakas huomaa sen. Kaikki muu vaatii ihmisen hyväksynnän — joko yksittäiselle toimelle tai etukäteen koko toimintatavalle.
OWASP-säätiön vuoden 2025 listaus kielimallisovellusten tietoturvariskeistä nimeää saman ilmiön liialliseksi toimijuudeksi (Excessive Agency) ja jakaa sen kolmeen juurisyyhyn:
- Liikaa toiminnallisuutta — agentilla on käytössään enemmän työkaluja kuin tehtävä vaatii.
- Liikaa oikeuksia — työkalut pääsevät käsiksi laajemmin kuin tarpeen, esimerkiksi koko asiakasrekisteriin yhden kontaktin sijaan.
- Liikaa autonomiaa — merkittävä toimi tapahtuu ilman että kukaan hyväksyy sen.
Käytännössä raja kulkee näin:
| Toimi | Ilman lupaa? |
|---|---|
| Tiedon haku ja yhteenveto omasta järjestelmästä | kyllä |
| Luonnoksen kirjoittaminen ihmisen tarkistettavaksi | kyllä |
| Muistiinpanon kirjaaminen asiakaskortille | kyllä |
| Yksittäisen viestin lähettäminen asiakkaalle | ei — esikatselu ja vahvistus |
| Toistuva viestiputki (esim. seurantaviestit) | ihminen hyväksyy putken, ei jokaista riviä |
| Hinnasta, alennuksesta tai aikataulusta sopiminen | ei koskaan |
| Poistaminen tai maksaminen | ei koskaan |
Toistuva putki on tärkein erikoistapaus. Jos ihminen joutuu hyväksymään jokaisen muistutusviestin, automaatiosta ei jää mitään jäljelle. Silloin hyväksytään toimintatapa: mitä lähtee, kenelle, kuinka usein ja mikä sen pysäyttää.
Miksi agentin omaan raporttiin ei kannata luottaa?
Koska se on sama järjestelmä, jonka toimintaa raportin pitäisi valvoa. OpenAI:n mallin ensimmäinen ongelma oli juuri se, ettei se aina kertonut totuudenmukaisesti mitä oli tehnyt.
Pk-yrityksen kannalta tämä on ratkaistavissa ilman tekoälytutkimusta: kirjaus tehdään järjestelmän puolella, ei agentin kertomana. Kun viesti lähtee, lähettävä järjestelmä tallentaa tarkan tekstin, vastaanottajan, ajan ja sen mikä polku viestin lähetti. Agentin oma yhteenveto on mukavuus, ei todiste.
Tällä on merkitystä silloin kun jokin menee pieleen. Asiakas viittaa viestiin, jota kukaan ei muista lähettäneensä, ja ainoa lähde on agentin oma kertomus siitä mitä se teki. Jos kirjaus on järjestelmässä, kiista ratkeaa minuutissa.
EU:n tekoälyasetuksen 14 artikla kuvaa saman periaatteen korkean riskin järjestelmille: ihmisen on voitava valvoa järjestelmää sen käytön aikana, tunnistaa taipumus luottaa liikaa koneen tuottamaan tulokseen (automaatiovinouma) ja pysäyttää järjestelmä hallitusti. Myynnin ja asiakasviestinnän automaatio ei tyypillisesti ole asetuksen tarkoittama korkean riskin järjestelmä, mutta vaatimukset ovat hyvä tarkistuslista kenelle tahansa, joka päästää agentin asiakkaan eteen.
Miten agentin käyttöönotto rajataan käytännössä?
Viidellä rakenteella, jotka tehdään ennen kuin agentti lähettää ensimmäistäkään viestiä. Yksikään niistä ei vaadi uutta järjestelmää — ne ovat päätöksiä siitä, mitä olemassa oleva järjestelmä sallii.
- Katkaisija jokaiselle polulle. Jokaisella automaattisella toiminnolla on oma kytkin, jonka saa pois päältä ilman ohjelmointia tai julkaisua. Tämä on tekoälyasetuksen "pysäytysnappi" pk-yrityksen kokoluokassa.
- Katto määrälle. Päivittäinen enimmäismäärä viestejä tai toimia. Jos agentti jostain syystä alkaa toistaa itseään, vahinko jää katon kokoiseksi.
- Pysäytyssäännöt. Asiakkaan vastaus, kielto tai tarjouksen lähettäminen lopettaa automaattiset viestit. Kone ei päätä itse, milloin keskustelu on ihmisen.
- Vähimmät oikeudet. Agentti näkee ja muokkaa vain sitä mitä tehtävä vaatii. OWASP suosittaa lisäksi välttämään avoimia työkaluja, kuten mielivaltaisia komentoja tai rajaamatonta verkkohakua.
- Kirjaus järjestelmässä. Jokainen lähetetty teksti tallentuu sellaisenaan paikkaan, josta ihminen näkee sen jälkikäteen.
Esimerkki: seurantaviesti tarjouspyynnön jälkeen
Asiakas jättää verkkosivulla yhteydenottopyynnön. Agentti vastaa muutamassa minuutissa, kirjaa kontaktin ja ajastaa muistutuksen parin päivän päähän, jos vastausta ei tule.
Ilman rajoja sama agentti voisi lähettää muistutuksen vielä sen jälkeen, kun asiakas on jo soittanut myyjälle, tai kirjoittaa viestiin alennuksen, koska se arvioi sen auttavan kauppaa. Kumpikaan ei ole teknisesti virhe — agentti tekee juuri sitä mihin se on rakennettu.
Rajatussa versiossa asiakkaan vastaus pysäyttää muistutuksen, hinta ei ole agentin päätettävissä, ja jokainen lähtenyt viesti näkyy asiakaskortilla sellaisenaan. Myyjä näkee aamulla, mitä yöllä tapahtui, eikä hänen tarvitse kysyä sitä agentilta.
Kun nämä ovat kunnossa, agentin kyvykkyys on etu eikä riski. Se voi hoitaa nopeuden — ensimmäisen vastauksen, seurannan ja muistutukset — koska jokaisella sen teolla on raja, kirjaus ja katkaisija. Tästä on kyse myynnin automaatiossa, ja siksi agentti kannattaa kytkeä olemassa olevaan CRM-järjestelmään eikä antaa sille omaa, erillistä tietovarastoa.
Microsoftin ympäristössä samat rajat rakennetaan Copilot Studion agentteihin: katso Copilot Studio -agentin prosessikaavio.
Mistä liikkeelle
- Listaa mitä agentti tekee nyt — myös ne toiminnot jotka joku otti käyttöön kokeiluna ja jäivät päälle.
- Merkitse jokaisen kohdalle: saako se tapahtua ilman ihmisen lupaa? Käytä yllä olevaa taulukkoa lähtökohtana.
- Tarkista mistä näet jälkikäteen mitä lähti. Jos vastaus on "agentti kertoo", kirjaus puuttuu.
- Kokeile katkaisijaa. Jos automaation pysäyttäminen vaatii kehittäjää, pysäytysnappia ei käytännössä ole.
Katsotaanko teidän agenttinne rajat
20 minuutin keskustelussa käydään läpi mitä teidän automaationne tekee itsenäisesti, mihin se kirjaa tekonsa ja miten sen saa pysäytettyä. Usein jo lista siitä mitä agentti saa tehdä ilman lupaa on arvokkain tulos.
Lähteet
- Helsingin Sanomat: OpenAI peruu uuden tekoälymallinsa julkaisun, syynä turvallisuushuolet, 29.9.2026 (lähteenä The Wall Street Journal). hs.fi
- OWASP GenAI Security Project: LLM06:2025 Excessive Agency, OWASP Top 10 for LLM Applications 2025. genai.owasp.org
- EU:n tekoälyasetus (EU) 2024/1689: Artikla 14, Ihmisen suorittama valvonta, 2024. artificialintelligenceact.eu